DNS değişikliği neden hemen görünmüyor? Yayılma, TTL ve kontrol yöntemleri
Kısaca: DNS değişikliği yetkili ad sunucusunda hemen geçerli olur. Gecikmenin sebebi, dünyadaki çözümleyicilerin eski cevabı kaydın TTL süresi dolana kadar önbellekte tutmasıdır. A, MX gibi kayıt değişiklikleri genellikle TTL kadar (cPanel'de varsayılan çoğunlukla 4 saat), ad sunucusu değişiklikleri birkaç saat ile 48 saat arasında yayılır.
Yayılma aslında bir önbellek süresidir
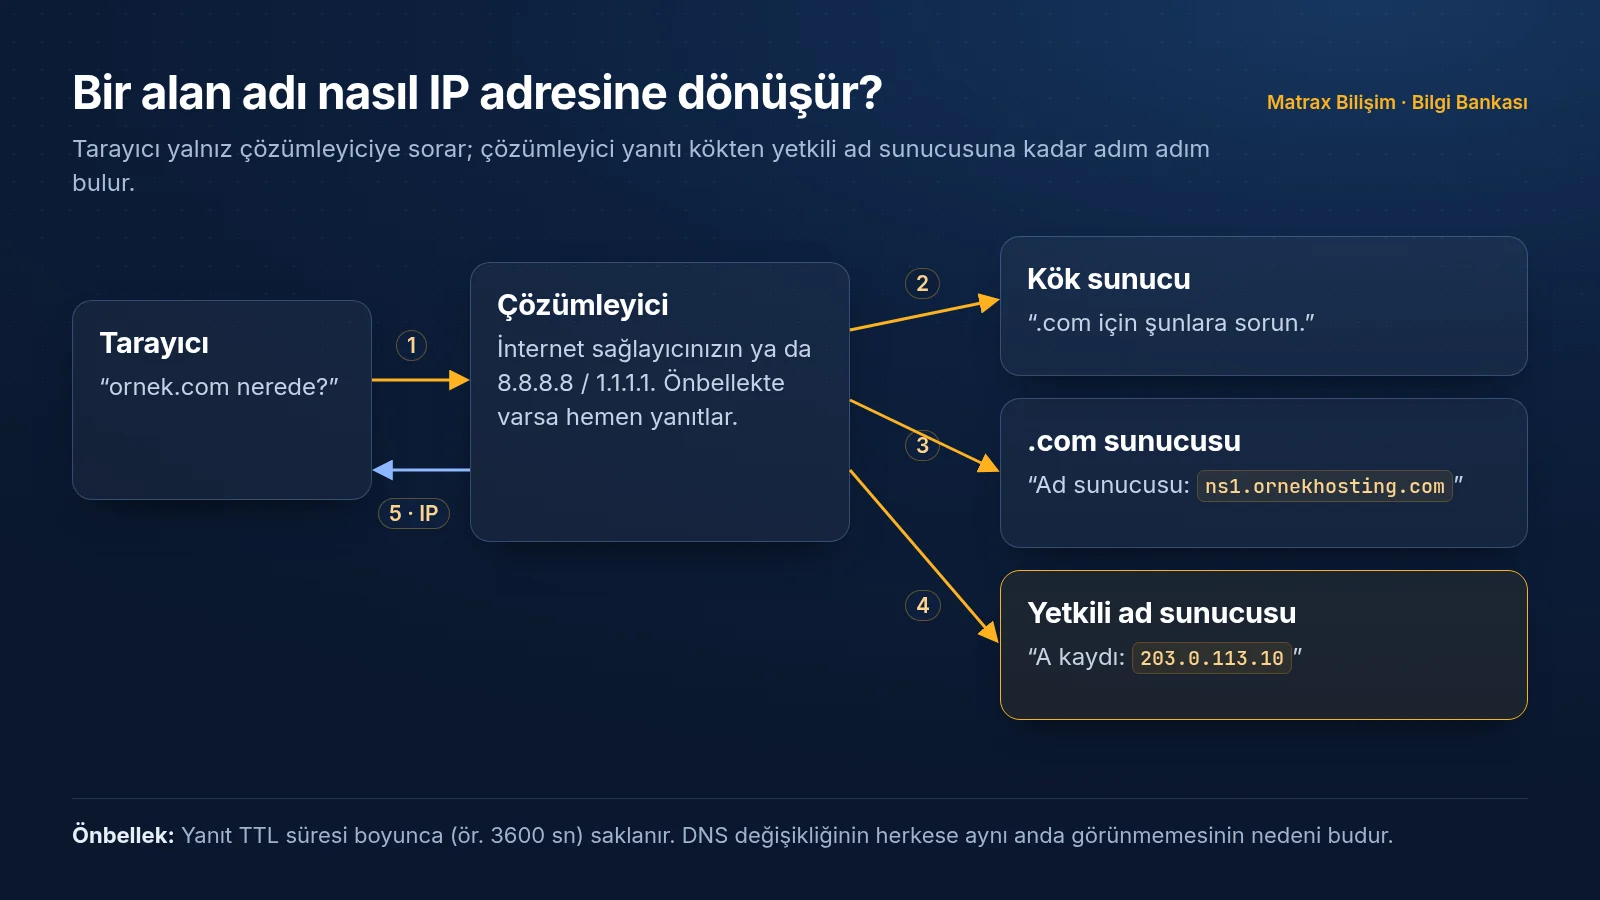
DNS'te yapılan değişiklik dünyaya "gönderilmez". Her çözümleyici, önbelleğindeki cevabın süresi dolduğunda yetkili ad sunucusuna yeniden sorar ve yeni değeri ancak o zaman öğrenir. Bu yüzden aynı anda bir kişi sitenin yeni hâlini, başka bir şehirdeki kişi eski hâlini görebilir.
Önbellek birkaç katmanda tutulur: tarayıcı, işletim sistemi, modem ve internet sağlayıcınızın (ya da kullandığınız genel çözümleyicinin) DNS sunucusu. Bir ad daha önce sorgulanıp "bulunamadı" cevabı alınmışsa, bu olumsuz cevap da bölgenin SOA kaydında belirtilen süre boyunca önbellekte kalır.
Yeni değer yetkili ad sunucusunda hemen hazırdır; çözümleyici onu ancak elindeki cevabın TTL süresi dolunca yeniden sorar.
Ne kadar beklemelisiniz
Değişiklik
Süreyi belirleyen
Tipik süre
Var olan A, AAAA, CNAME, MX veya TXT kaydını değiştirmek
Kaydın eski TTL değeri
TTL kadar; cPanel'de varsayılan genellikle 14400 saniye (4 saat)
Hiç sorgulanmamış yeni bir kayıt eklemek
Önbellekte eski cevap yoktur
Genellikle birkaç dakika
Önceden "bulunamadı" cevabı alınmış bir adı eklemek
Olumsuz cevap önbelleği (SOA süresi)
Birkaç dakika ile birkaç saat
Ad sunucusu değişikliği
Üst bölgedeki NS kayıtlarının TTL'i (.com'da 48 saat) ve kayıt otoritesinin güncellemesi
Genellikle birkaç saat, en fazla 24–48 saat
İpucu: Sunucu taşıma gibi zamanı belli işlerde, değişiklikten en az eski TTL kadar önce (örneğin bir gün önce) ilgili kaydın TTL'ini 300 saniyeye indirin. Değişikliği yaptığınızda çözümleyiciler yeni değeri en geç beş dakika içinde alır. İş bitince TTL'i yeniden 14400 gibi bir değere yükseltin. Ad sunucusu değişikliğinde üst bölgedeki TTL'i değiştiremezsiniz; bu yüzden iki hostingi birkaç gün paralel çalıştırmak en güvenli yoldur.
Değişikliği kontrol etme
İlk adım, doğru değerin yetkili ad sunucusunda olup olmadığını görmektir. Orada doğruysa yapılacak tek şey önbelleklerin dolmasını beklemektir. Aşağıdaki komutlarda ns1.ornekhosting.com yerine alan adınızın kendi ad sunucusunu yazın.
Son komut doğrudan yetkili ad sunucusuna sorar. Burada yeni değer görünüyor ama 8.8.8.8 eski değeri veriyorsa değişiklik doğrudur, önbelleğin dolması beklenmektedir. Çıktıdaki "Yetkili olmayan yanıt (Non-authoritative answer)" ifadesi cevabın bir çözümleyiciden geldiğini gösterir; hata değildir.
macOS ve Linux: dig
dig alanadiniz.com A +short
dig @ns1.ornekhosting.com alanadiniz.com A +short
dig @8.8.8.8 alanadiniz.com A
dig alanadiniz.com MX +short
dig alanadiniz.com NS +trace
+short olmadan çalıştırdığınızda ANSWER SECTION satırındaki ikinci sütun, kaydın o çözümleyicinin önbelleğinde kalan süresini saniye olarak gösterir; eski değerin en geç ne zaman düşeceğini buradan hesaplayabilirsiniz. +trace sorguyu kök sunuculardan başlayarak adım adım izler ve ad sunucusu değişikliğinin üst bölgeye yansıyıp yansımadığını görmenin en kesin yoludur. Linux'ta dig yüklü değilse bind-utils (AlmaLinux, Rocky) ya da dnsutils (Debian, Ubuntu) paketiyle kurulur.
Çevrim içi araçlar
"DNS propagation checker" türündeki çevrim içi araçlar aynı kaydı farklı ülkelerdeki çözümleyicilere sorup sonuçları yan yana gösterir. TTL dolmadan bir kısmının eski değeri göstermesi normaldir. Ad sunucularının kayıt kuruluşunda değişip değişmediğini sitemizdeki Whois sorgulama sayfasından da görebilirsiniz.
Kendi cihazınızın önbelleğini temizleme
Çözümleyiciler yeni değeri verdiği hâlde sizin cihazınız eskisini gösteriyorsa yerel önbelleği temizleyin:
Bu işlem yalnızca sizin cihazınızı etkiler; internet sağlayıcınızın çözümleyicisindeki önbelleği temizleyemezsiniz. Test ederken 8.8.8.8 veya 1.1.1.1 gibi farklı bir çözümleyiciye sormak daha hızlı sonuç verir.
48 saat geçti, hâlâ eski görünüyor
hosts dosyası: Taşıma öncesi test için hosts dosyasına eklediğiniz satır duruyorsa bilgisayarınız DNS'e hiç sormaz. Windows'ta C:\Windows\System32\drivers\etc\hosts, macOS ve Linux'ta /etc/hosts dosyasını kontrol edin.
Ad sunucusu gerçekten değişti mi:dig alanadiniz.com NS +trace çıktısında ya da Whois sorgusunda yeni ad sunucularını görmüyorsanız değişiklik kayıt kuruluşunda yapılmamıştır.
Kayıt doğru yerde mi düzenlendi: Ad sunucularınız başka bir sağlayıcıdaysa cPanel'de yapılan değişiklik etkisizdir.
Proxy veya CDN: Cloudflare gibi bir hizmetin proxy özelliği açıksa ziyaretçiler sunucunuzun değil, hizmetin IP adresini görür.
DNSSEC: Ad sunucusu değiştiyse ve kayıt kuruluşunda eski DS kaydı duruyorsa alan adı hiç çözümlenmeyebilir.
Bilgi: Bunları kontrol ettiğiniz hâlde sorun sürüyorsa nslookup veya dig çıktılarını ekleyerek destek talebi açın; çıktılar sorunun hangi katmanda olduğunu ilk yanıtta görmemizi sağlar.